全社の挑戦を加速させるセキュリティ環境を。急成長を支える守りの土台とは
 カルチャー
「1兆円企業」を目指して成長を続けるレバレジーズで、会社を守る役割を担うのがIT戦略室の情報セキュリティグループです。AIを活用したリスク検知や全拠点でのISMS認証拡大など、次々に新しい挑戦を続けています。今回はグループリーダーのタナカに、部門のミッションや具体的な取り組み、レバレジーズだからこそ描けるセキュリティ人材としてのキャリアの可能性についてお話を伺いました。(ライター:スズキ)
-
 タナカ
IT戦略室 情報セキュリティグループ リーダー2026年中途入社。インフラエンジニアとしてのキャリアを経て、レバレジーズに入社。現在は情報セキュリティグループのリーダーとして、全社の情報セキュリティ基盤の整備を牽引している。
事業成長を加速させる「頼れるガードレール」として
情報セキュリティグループのミッションと役割を教えてください。
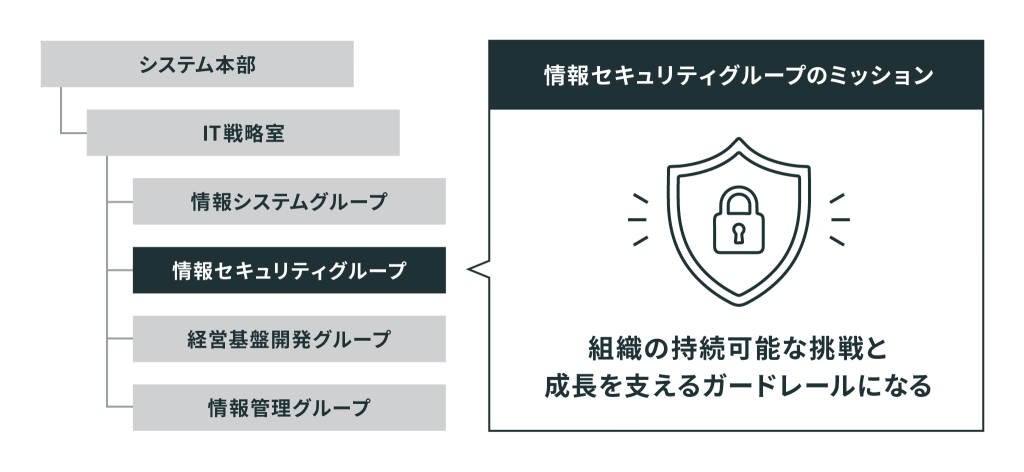
私たち情報セキュリティグループは、システム本部・IT戦略室に所属しています。IT戦略室は2026年4月に全社的なIT基盤の強化を目的に誕生しました。
その中で私たちは、「組織の持続可能な挑戦と成長を支えるガードレールになる」というミッションを掲げています。便利なツールがあっても、セキュリティへの不安から活用を躊躇してしまうのは大きな機会損失です。また、情報漏洩やサイバー攻撃などのリスクから情報資産を守り、全社員が安心して挑戦のアクセルを踏める環境を構築することが、私たちの役割だと考えています。
年商1兆円規模を目指して事業を急拡大させる中で、セキュリティの強化は不可欠です。万が一レバテックなどの基幹事業で重大なインシデントが発生した場合、損害額は100億を超えるでしょう。しかし、金額以上の損害となるのは企業としての信頼やブランド価値の毀損です。AI技術の進歩により攻撃手法が高度化・容易化しているからこそ、強固な守りの体制の確立を急いでいます。
すでに形になった施策について教えてください。
アクセルを踏むためには、守りの土台が整備されている必要があります。基本的なセキュリティの基盤づくりはもちろん、直近ではSASE(Secure Access Service Edge)の構築により、PCの通信状態を可視化する全社基盤を整えました。
また、2025年9月にレバテックでISMS認証を取得しました。2026年にはレバテックの全拠点に対象範囲を拡大。昨今は取引先から厳格なセキュリティレベルを求められる機会が増加しています。全拠点でのISMS取得により、全社で情報資産を守るセキュリティに取り組んでいることを客観的に証明できるようになり、お客様が安心して取引できる環境が整いました。
急成長企業ならではのセキュリティ課題
今注力している取り組みはありますか?
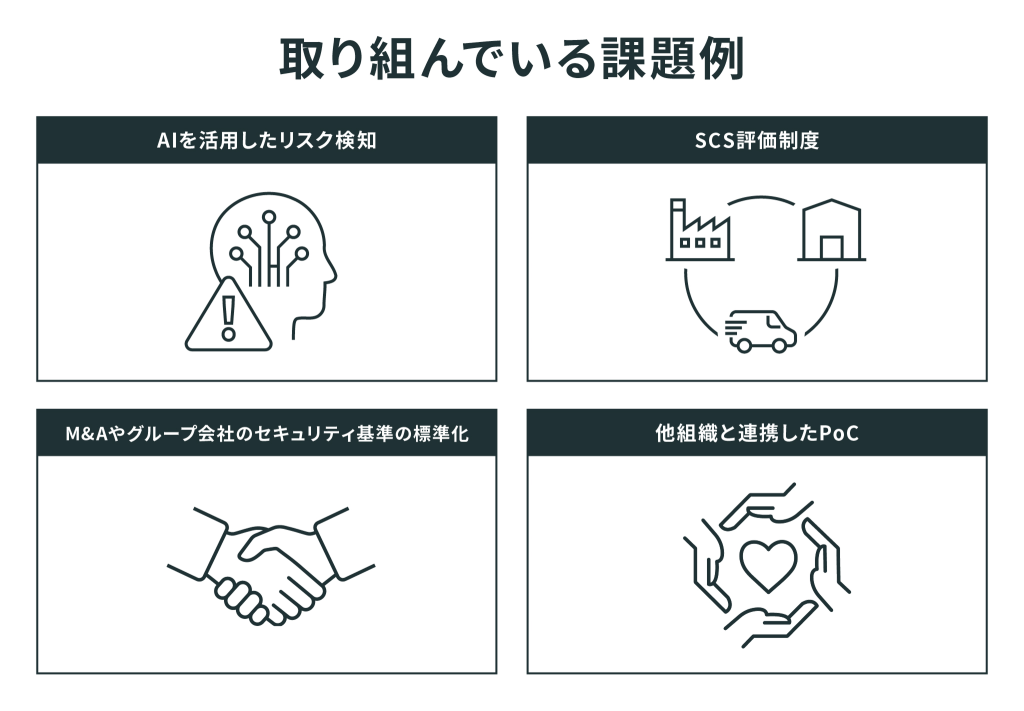
注力している取り組みは大きく2点あります。1点目は、AIを活用したアラートの分析とログの可視化です。従来の仕組みでは誤検知が多く調査にも時間を要していたのですが、そこにAIを活用することで、リスクに対して早く手当てできるような体制を構築していきたいと思っています。
2点目は、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(※)の早期着手です。この制度は2026年度末頃の制度開始予定ですが、私たちはいち早く申請のために準備を進めています。
こうしたスピード感を持った施策推進の背景には、事業拡大の基盤となるセキュリティ水準の提示だけでなく、「セキュリティに強いレバレジーズ」という対外的なブランディングの確立を目指していることもあります。
※経済産業省が主導し、独立行政法人情報処理推進機構(IPA)が運営するサプライチェーン全体のサイバーセキュリティ底上げを目的とした任意の評価制度。
急成長を続けるレバレジーズならではの難しさはありますか?
M&Aやグループ会社の急速な増加に伴うセキュリティ基準の標準化です。これまでは各社の状況に応じて個別に要件を設定していましたが、組織規模の拡大に伴い、全社で統一された仕組みへアップデートする段階を迎えています。
ただし、すべてのルールを画一的に適用すると現場の利便性を損なう恐れがあります。国内外の拠点、リモートワーク環境、業務委託の活用状況など、各組織の形態は多様なので、「どこまでを全社共通のガバナンスとし、どこからを各社の裁量に委ねるか」も意識する必要があります。個別最適と全体最適のバランスを調整するという非常に難易度の高い課題に向き合えるのも、レバレジーズだからこそだと思っています。
他にも当社だからこそ取り組んでいる施策はありますか?
レバレジーズの特徴の一つにインハウス体制がありますが、他部門との連携によるスピード感と相乗効果を実感しています。具体的なエピソードとして、マーケティング組織と共同で進めているPoC(概念実証)が挙げられます。
膨大なアクセスログや操作ログを単にセキュリティの監視目的だけに留めず、データ戦略室の分析基盤と連携させることで、安全性を担保しながら共に施策を進めています。外部の業者に全面的に委託するのではなく、社内に各分野のスペシャリストが揃っているからこそ、事業成長を見据えた高品質な施策をタイムリーに内製化できています。
経営視点を得られる環境で、プロフェッショナルなキャリアを
進化を続ける技術と脅威に対応するために、意識していることはありますか?
スピード感を持って施策を推進することを意識しています。会社としても事業の成長スピードに遅れることなく、土台となる仕組みをいち早く構築することでより成長を加速させていきたいという思いがあります。先日もメンバーがAIログ分析プロダクトのデモシナリオを作成し、代表の岩槻へ直接提案を行いました。その場で意思決定がなされ、提案から約2週間で導入しました。
そのように、経営層と直接対話できるため、「経営がセキュリティのどこに着目し、何を求めているか」をリアルタイムに把握できます。自ら経営課題と紐づけて施策を提案・推進し、課題解決の手触りを得られる点は、キャリアにおいて貴重な経験になります。
レバレジーズで得られるスキルやキャリアパスについて教えてください。
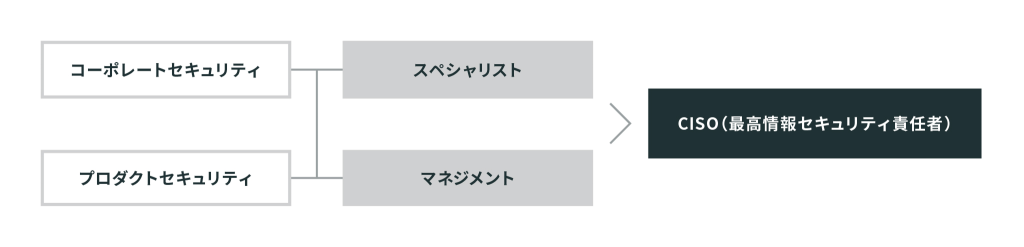
現在のレバレジーズのセキュリティ環境は、まだまだゼロから1を立ち上げるフェーズです。仕組みを形作るために、組織の現状を構造的に捉え、課題の特定から最適な施策の立案、そして実行までを自らの手で推進することができます。また、日々進化する技術や多様化する脅威への迅速な対応が求められるだけではなく、変化を恐れずに新しい挑戦を続けるレバレジーズの企業カルチャーがあるため、基盤が整ったから運用業務がメインになることは今後も決してないでしょう。
キャリアパスにおいても、セキュリティ分野を追求するスペシャリストはもちろん、組織を牽引するマネジメントの道を選ぶことも可能です。また、コーポレートセキュリティにとどまらず、プロダクトセキュリティにも関与できるなど、領域を超えたキャリアへと広げていける環境です。将来的にはCISO(最高情報セキュリティ責任者)を目指すこともできます。
タナカさんがレバレジーズへの入社を決意されたのも、当社ならではの経験に魅力を感じたからでしょうか?
そうですね。私は元々インフラエンジニアとして働いていましたが、よりセキュリティに特化した仕事がしたいと思って転職活動をしていました。レバレジーズの選考プロセスの中で「自らが意思決定を下し、ゼロから仕組みを創り出せる環境がある」と聞いたことが最終的な決め手になりました。
前職では守りの定常業務が中心でしたが、レバレジーズでは1割程度。保守運用業務のほとんどは業務委託や派遣スタッフの方にお任せしているため、私たちは多くの時間を「組織に何が不足しているかを特定し、新たな施策を企画・推進する時間」に充てることができています。良い意味で発展途上なカオスさがあり、大きなやりがいを感じています。
さいごに
今後の展望について教えてください。
年商1兆円規模への成長に耐えうる、強固かつ柔軟なセキュリティ基盤の確立を目指します。そして、単にリスクを制御するだけでなく、事業部が最新技術やAIを安心してスピーディーに活用できる環境を整えられるよう、私たち自身も常に新しい挑戦をし続けたいと思っています。
情報セキュリティグループが時代の先手を打ち、進化を止めない攻めの姿勢を示し続けることで、レバレジーズ全体の持続的な成長と挑戦を力強く牽引する「頼れるガードレール」でありたいと考えています。
読者の方へのメッセージをお願いします!
決められた手順をなぞるのではなく、未完成な状態を楽しみながら自ら課題を発見・解決できる方と一緒に働きたいと考えています。
当グループには開発、コンサル、インフラなど多様なバックグラウンドを持つメンバーが集まっていますが、共通のミッションに向けて協力し合える風土があります。いまセキュリティ業務に一部関わっている方にとっても、主導権を持って成果を出せる絶好の環境です。
需要が高まり続ける情報セキュリティ領域のプロフェッショナルとして、ぜひ事業成長を支えるキャリアを一緒に築いていきましょう。


 職種